



Synology NAS Sahiplerine Kritik Yama: Eski DSM Sürümlerinde Bekleyiş Sürüyor
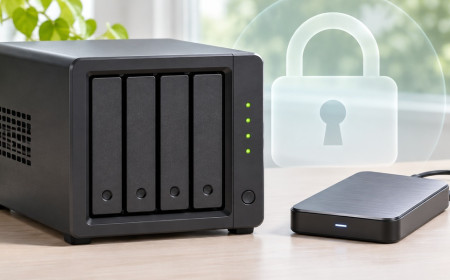
Synology, DSM 7.3 ve 7.4 için kritik güvenlik yamalarını yayımladı. OAuth API ve HTTP/2 kaynaklı iki risk giderilirken eski yazılım dallarında çalışmalar sürüyor. NAS kullanıcıları için doğru sürüm numaralarını, geçici önlemleri ve Türkiye’de güncelleme öncesinde kontrol edilmesi gereken noktaları inceledik.
Öne Çıkanlar
- DSM 7.4 için düzeltilmiş sürüm: 7.4.1-90080-2 ve üzeri.
- DSM 7.3 için düzeltilmiş sürüm: 7.3.2-86009-6 ve üzeri.
- Eski DSM dalları ve BeeStation OS için çalışmalar sürüyor.
- Geçici önlemler: HTTP/2’yi kapatma ve OAuth Service paketini devre dışı bırakma.
- SRM 1.2 ve 1.3 bu iki bildirimden etkilenmiyor.
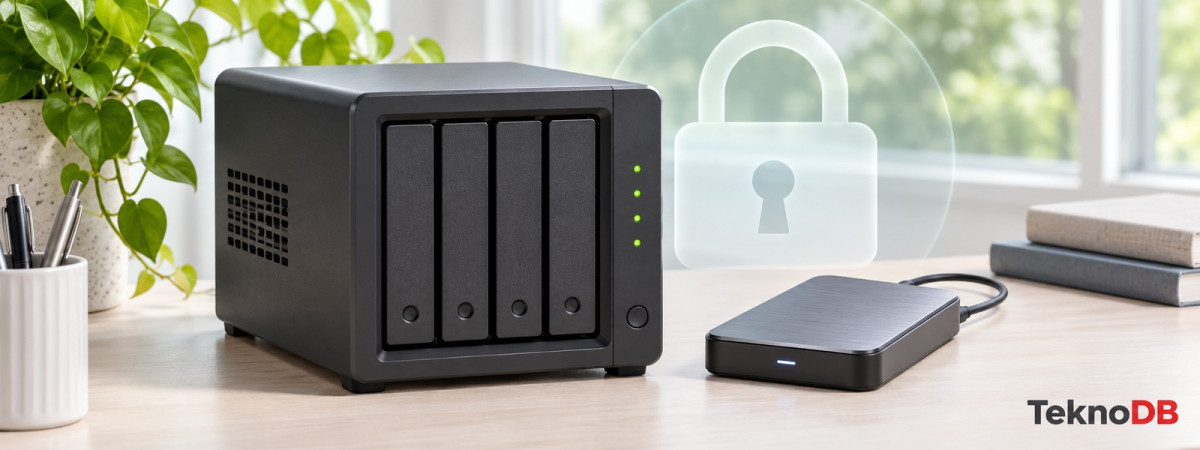
Evdeki fotoğraf arşivini veya iş yerindeki belgeleri Synology NAS üzerinde tutanlar için bu haftanın önemli gelişmesi yeni bir depolama kapasitesi değil, işletim sistemi yaması. Synology, 20 Kasım 2026 tarihli açıklamasında DSM için kritik güvenlik güncellemelerini kullanıma sunduğunu bildirdi. Ancak güncellemenin çıkmış olması, markanın bütün cihazlarının aynı anda korunmuş olduğu anlamına gelmiyor: Kullanılan DSM dalı ve cihazın desteklediği yükseltme yolu ayrı ayrı kontrol edilmeli.
Bu haber, NGINX tarafındaki gelişmenin Synology sistemlerine yansımasını ve buna eklenen OAuth açığını ele alıyor. Üreticinin duyurusu resmî; aşağıdaki kullanım önerileri ise teknik belgelerin tüketici açısından değerlendirilmesine dayanıyor. Herhangi bir cihazda uygulamalı güvenlik testi yapmadık.
İki güvenlik bildirimi, iki farklı risk
Synology'nin SA-26:21 numaralı bildirimi, DSM'nin OAuth API'sindeki CVE-2026-120382 açığını kapsıyor. Üretici, uzaktaki bir saldırganın dosya okuma, dosya yazma ve hizmeti kullanılamaz hâle getirme olasılığını belirtiyor. CVSS 3.1 puanı 9,8. Yedekleme cihazında böyle bir risk, yalnızca yönetim ekranının çalışıp çalışmamasıyla ilgili değil; saklanan verilerin gizliliği ve bütünlüğü açısından da önem taşıyor.
Diğer bildirim SA-26:20 ve NGINX2Root başlığını taşıyor. Buradaki CVE-2026-123007 için teknik ayrıntılarda 8,1 puan veriliyor; HTTP/2 kullanan yapılandırmalarda bellek hatası ve hizmetin çökmesi açıklanıyor. Kod çalıştırma olasılığı ise ek koşullara bağlı. Dolayısıyla iki açığı aynı puandaymış veya her kurulumda aynı sonucu doğuruyormuş gibi anlatmak doğru olmaz.

Altyapı tarafındaki arka planı NGINX2Root güvenlik güncellemelerini ele aldığımız haberde bulabilirsiniz. NAS kullanıcısının burada izlemesi gereken sürüm numaraları ise genel NGINX paketlerinden farklı; cihaz üreticisinin DSM için belirlediği eşikler esas alınmalı.
DSM sürümünü yalnız ilk iki rakamla kontrol etmeyin
İki Synology bildirimindeki etkilenen ürün tabloları, DSM 7.4 için 7.4.1-90080-2 veya üzerini; DSM 7.3 için 7.3.2-86009-6 veya üzerini işaret ediyor. Bilgisayardaki ya da telefondaki bir uygulamada olduğu gibi burada da ana sürüm adının aynı kalması, düzeltmenin kurulmuş olduğunu göstermiyor. Kontrol sırasında tam yapı numarasına bakmak gerekiyor.
| Yazılım dalı | Resmî bildirimdeki durum |
|---|---|
| DSM 7.4 | 7.4.1-90080-2 veya üzeri |
| DSM 7.3 | 7.3.2-86009-6 veya üzeri |
| DSM 7.2.2 ve 7.2.1 | Çalışma sürüyor; destekleyen cihazlarda yamalı 7.3.2 dalına geçiş öneriliyor |
| DSM 7.1 ve BeeStation OS 1.5 | Etkilenen ürün tablosunda çalışma sürüyor |
| SRM 1.2 ve 1.3 | Her iki bildirimde etkilenmiyor |
Bu tabloyu bir model uyumluluk listesi olarak okumamak gerek. Eski bir NAS'ın daha yeni DSM dalına geçebildiği, yalnızca dal adı üzerinden söylenemez. Cihazın tam modeline ait indirme ve uyumluluk bilgisi kontrol edilmeden farklı modele hazırlanmış dosya yüklenmemeli. SRM kullanan yönlendiricileri de DSM kullanan NAS'larla aynı risk grubuna koymuyoruz.
Eski sürümlerde belirsizlik sürüyor
Synology'nin 20 Kasım tarihli resmî açıklaması, DSM 7.3 ve 7.4 güncellemelerinin mevcut olduğunu; diğer işletim sistemleri ve bazı kullanım ömrünü tamamlamış DSM sürümleri için güncellemelerin ileride geleceğini söylüyor. İleri bir tarih verilmemesi, eski cihaz sahibinin bekleme süresini şimdiden hesaplayamaması demek.
Tüketici açısından eleştirilmesi gereken nokta da bu: Depolama cihazı hâlâ dosya paylaşabiliyor olabilir, fakat güvenlik desteğinin hangi tarihte ve hangi dalda geleceği ayrıca önem taşır. Yeni cihaz satın alırken yalnız işlemciye veya disk yuvası sayısına bakmak yeterli değil. Üreticinin yazılım desteği, cihazın toplam kullanım değerinin bir parçası olmalı.
Hemen güncelleyemeyenler için geçici önlemler
Üretici, güncelleme hemen kurulamıyorsa HTTP/2'nin Denetim Masası içindeki ağ bağlantı ayarlarından kapatılmasını ve OAuth Service paketinin devre dışı bırakılmasını öneriyor. Bunlar kalıcı yamanın yerine geçen bir çözüm olarak sunulmuyor. İlgili hizmetleri kullanan erişim ve oturum akışları etkilenebileceğinden, iş yerindeki değişiklikleri sistem yöneticisiyle planlamak gerekir.
Aynı açıklamada, duyuru anına kadar bu açıklardan yararlanıldığının gözlenmediği belirtiliyor. Bu ifade yalnızca açıklamanın yapıldığı zamana ilişkin; riskin olmadığına veya daha sonra saldırı gerçekleşmeyeceğine dair güvence değil. Güncelleme planını görünür bir sorun ortaya çıkmasına bağlamak, özellikle uzaktan erişilen bir arşiv için zayıf bir tercih olur.
Türkiye'deki kullanıcı için fiyat değil, doğru güncelleme önemli
Bu gelişme yeni bir donanımın Türkiye'de satışa çıkışı değil. Bu nedenle habere ürün fiyatı veya satış tarihi eklemiyoruz. Türkiye'ye özel ayrı bir dağıtım takvimi doğrulanamadı. Yerel kullanıcı açısından belirleyici olan, elindeki model için uygun güncellemenin bulunması ve kurulumdan sonra tam sürüm numarasının doğrulanması.
İşlem öncesinde önemli belgelerin bağımsız kopyasının erişilebilir olduğunu kontrol etmek de yararlı. NAS'ın kendisi tek kopyaysa, ona yedekleme cihazı demek verinin başka yerde korunduğu anlamına gelmez. Ev arşivini düzenlemek isteyenler, Hub'daki fotoğraflar için çift kopya yedekleme tartışmasına kendi düzenlerini ve sorularını ekleyebilir.
TeknoDB değerlendirmesi: Çalışıyor olması yeterli değil
Bu yamaların tüketiciye getirdiği kazanç yeni bir arayüz veya daha yüksek aktarım hızı değil, mevcut verilerin korunmasına yönelik bir düzeltme. Buna karşılık eski dallarda bekleyen kullanıcıların belirsizliği devam ediyor. Öncelik, doğru model için doğru paketi belirlemek, geçici önlemlerin kullanımınıza etkisini değerlendirmek ve kurulum sonrasında sürümü kontrol etmek olmalı. Gereksiz bir donanım alışverişine yönelmeden önce mevcut cihazın resmî destek durumu açıklığa kavuşturulmalı.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
Teknoloji dünyasını yakından takip ediyor; yeni ürünler, tüketici elektroniği, otomobiller ve dijital teknolojiler üzerine içerikler hazırlıyorum. TeknoDB’de amacım; karmaşık teknik bilgileri anlaşılır hale getirmek, ürünleri yalnızca tanıtmakla kalmayıp özellikleri, güçlü ve zayıf yönleriyle değerlendirmek ve kullanıcıların daha bilinçli karar vermesine yardımcı olmak. Yeni teknolojiler, ürün lansmanları, karşılaştırmalar ve sektördeki önemli gelişmeler başlıca ilgi alanlarım arasında.
İlgili Haberler
 Purism Librem 5 v2 Kampanyası Başladı: RISC-V Linux Telefon 1.599 Dolar
5 gün önce
 Windows 11'de Android Telefonu İkinci Monitör Yapan Yeni Özellik
1 gün önce
 Windows 11 KB5132061 Yayınlandı: Sağ Tık Menüsü Ayarı ve Cloud Rebuild
2 gün önce
 Apple iOS 27.2.1 ve macOS 27.2.1 Yayınlandı: AirPlay ve iMessage Açıkları Kapandı
2 gün önce
 Android İçin Chrome 158 Yayınlandı: Bellek ve Hız İyileştirmeleri
16 saat önce
 Motorola Android 17 Alacak 29 Modeli Açıkladı: Razr, Edge ve Moto G Listesi
4 saat önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.