



vCenter Açığı İki Aydır Kullanılıyormuş: Broadcom Acil Yama Yayımladı
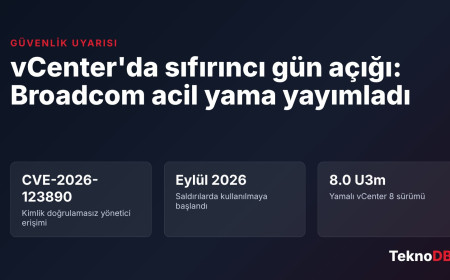
VMware vCenter'daki CVE-2026-123890 açığı parolasız yönetici erişimi sağlıyor ve eylülden beri saldırılarda kullanılıyor. Broadcom VMSA-2026-0009 ile yamaladı; geçici çözüm yok.
Öne Çıkanlar
- CVE-2026-123890, vCenter'da parolasız yönetici oturumu açtırıyor
- Açık eylül başından beri ARMORY CASTLE grubunca kullanıldı
- VMSA-2026-0009 SDDC Manager ve Windows için VMware Tools'u da kapsıyor
- Broadcom'a göre resmî geçici çözüm yok, yama tek yol
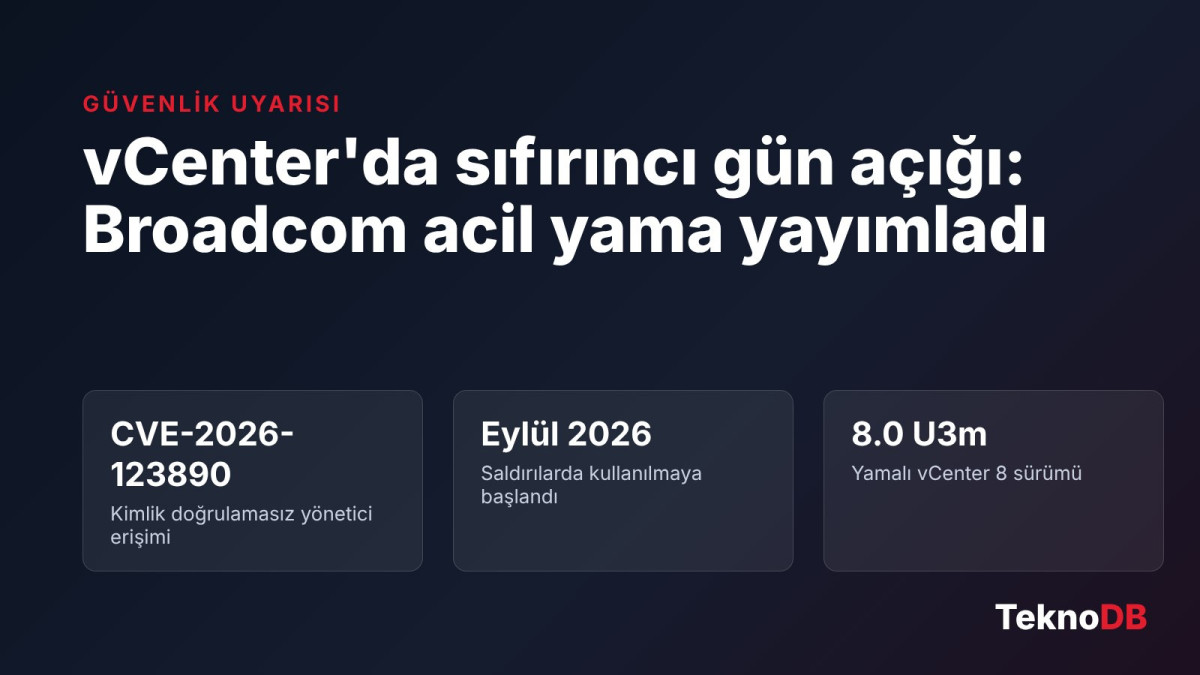
Bir şirketin sanal sunucularını tek ekrandan yöneten bir panel düşünün. Muhasebenin veritabanı, e-posta sunucusu, kimlik doğrulama sistemi, hepsi aynı yerden açılıp kapanıyor. Şimdi o panelin kapısının, şifre sorulmadan açılabildiğini düşünün. Broadcom'un 19 Kasım'da duyurduğu vCenter açığı tam olarak bu: CVE-2026-123890 kodlu hata, ağ üzerinden vCenter'a ulaşabilen birine hiçbir parola girmeden yönetici oturumu açtırıyor. İşin en can sıkıcı kısmı da şu: yama çıktığında açık zaten iki aydır sahada kullanılıyordu.
Bu haber ev kullanıcısının telefonunu ilgilendirmiyor, baştan söyleyelim. Ama bankanızın, belediyenizin, çalıştığınız şirketin ya da internetten alışveriş yaptığınız sitenin arka tarafında büyük ihtimalle bir VMware kurulumu dönüyor. O yüzden "kurumsal iş, beni ne ilgilendirir" demeden önce bir kez daha düşünmekte fayda var.
Açık nerede, saldırgan ne elde ediyor?
Sorun, vCenter'ın içindeki VMware Directory Service (vmdir) bileşeninde. Google'ın tehdit istihbaratı ekibi Mandiant/GTIG'nin aynı gün yayımladığı teknik rapora göre hata, 2012 numaralı port üzerinden çalışan DCE/RPC arayüzünde bir oturum anahtarının parolasız ele geçirilmesine dayanıyor. Sonuç: saldırgan, sistemin en yetkili hesabı olan administrator@vsphere.local kimliğiyle içeride. Broadcom, açığın Enhanced Linked Mode açık olsun ya da olmasın vCenter'ı etkilediğini belirtiyor. Mandiant da 7.x ve 8.x vCenter cihazlarının istismar edilebildiğini yazıyor.
Burada bir parantez açalım. Temmuz ayında yamalanan CVE-2026-59309 da benzer bir sonuca, yani oturum anahtarına parolasız ulaşmaya varıyordu. Mandiant iki hatayı ayrı açıklar olarak ele alıyor; arayüz de saldırı yolu da farklı. Daha da çarpıcısı, saldırganların yeni açığı temmuzdaki duyurudan önce bildiğine dair kanıt bulunduğunu söylüyorlar. Yani temmuzda yamayı yapıp "tamam, kurtulduk" diyen yöneticiler aslında kurtulmamıştı. Eylül başında saldırının yapıldığı vCenter, eski açığa karşı yamalıydı.

Saldırının perde arkası: bir uzaktan destek cihazından ESXi'ye
Mandiant, saldırıyı Çin bağlantılı olduğu değerlendirilen ARMORY CASTLE grubuna (eski adıyla UNC5221) bağlıyor. Zincir, bir BeyondTrust Remote Support cihazındaki ayrı bir sıfırıncı gün açığıyla (CVE-2026-102764) başlamış. Oradan, üzerinde uç nokta güvenlik yazılımı bulunmayan iç ağdaki Linux cihazlarına geçilmiş. Ardından sıra vCenter'a gelmiş.
Saldırganların kullandığı araç seti ayrı bir yazıyı hak edecek kadar kalabalık: Go diliyle yazılmış BONESAW adlı araç vCenter'da yeni bir SSO yönetici hesabı açıyor, dizin veritabanını kopyalıyor ve SAML imzalama anahtarlarını çekiyor. SAWSNAKE ise bu anahtarlarla "Golden SAML" denen yöntemi uyguluyor; kabaca söylemek gerekirse, sistemin kendi imzasıyla sahte giriş biletleri basmak. Listede SLIMSAVAGE ve CAGEMATCH web kabukları, BEARBONES arka kapısı ve Slack üzerinden komut alan LAZYBONES da var. Saldırganlar bir noktada vCenter'da SSH'yi açıp kimlik bilgilerini topladıktan sonra yeniden kapatmış; iz bırakmamak için gösterilen özen de bu.
Son durak ESXi sunucuları. Grup, sanal makinelerin disk dosyalarına doğrudan erişip Windows Active Directory veritabanı (NTDS) gibi kritik dosyaları dışarı çıkarmış. Bir şirketin bütün kullanıcı hesaplarının anahtarlarının, ofise hiç girmeden kopyalanması gibi düşünün.
Hangi sürüme geçmek gerekiyor?
VMSA-2026-0009 kodlu bülten yalnız vCenter'ı değil, SDDC Manager ve Windows için VMware Tools'u da kapsıyor. Toplam beş açık var ve Broadcom bülteni "kritik" olarak sınıflandırıyor; tek tek CVSS puanları 6,7 ile 9,8 arasında değişiyor. Tablo şöyle:
| CVE | Ürün | Sorun | Yamalı sürüm |
|---|---|---|---|
| CVE-2026-123890 | vCenter Server | Kimlik doğrulamasız yönetici erişimi (sahada istismar edildi) | vCenter 8.0 U3m; diğer dallar için bülteni kontrol edin |
| CVE-2026-123891 | SDDC Manager | SQL enjeksiyonu (oturum açmış kullanıcı) | 9.1.1.0200, 9.0.2.0100, 5.2.5 |
| CVE-2026-123892 | SDDC Manager | Komut enjeksiyonu | 9.1.1.0200, 9.0.2.0100, 5.2.5 |
| CVE-2026-123893 | SDDC Manager | Yöneticiden root yetkisine yükselme | 9.1.1.0200, 9.0.2.0100, 5.2.5 |
| CVE-2026-123894 | VMware Tools (Windows) | SAML imza doğrulamasını atlatma, misafir sistemde yetki yükseltme | 13.1.5.0; 12.x ve 11.x için 12.5.5 (32 bit: 12.4.10) |
Broadcom resmî bir geçici çözüm sunmuyor. Ağ erişimini kısıtlamak riski azaltır ama yamanın yerini tutmaz. ESX, NSX, Workstation ve Fusion bu bültenden etkilenmiyor. Desteği Ekim 2025'te biten vSphere 7 kullananlar için durum daha sıkıntılı: ürün etkileniyor ve 6.5/6.7 gibi daha eski sürümler için yamalı yapı verilmiyor. Bir de küçük bir tuzak var: vCenter 8.0 U3m ve 9.0.2.0200, VCF 9.1.1'e yükseltmeyi engelliyor; Broadcom bunun için VCF 9.1.2'yi işaret ediyor. Ayrıntılar Broadcom'un VMSA-2026-0009 soru-cevap sayfasında yer alıyor.
Yamadan sonra da iş bitmiyor
Açığın iki aydır kullanıldığını bilerek yalnızca güncelleme yapıp geçmek bize göre yanlış olur. Mandiant'ın önerileri arasında vCenter cihazında gelen bağlantılar için varsayılan olarak her şeyi reddeden iptables kuralları (443, 2012, 22 ve 5480 portlarına yalnız izinli adreslerden erişim), dışa giden trafiğin engellenmesi ve kabuk komutlarının uzaktaki bir syslog sunucusuna kaydedilmesi var. Kayıtlarda VAMI API üzerinden SSH'nin açıldığını gösteren PUT isteklerine, /tmp altındaki tuhaf dosyalara ve sps-* kalıbıyla açılmış yerel hesaplara bakmak da raporun önerdiği av ipuçları arasında.
Son haftalarda benzer bir tabloyu Synology NAS cihazlarındaki kritik yamada ve Android'in Kasım güvenlik güncellemesinde de gördük: saldırganlar artık ön kapıyı değil, kimsenin bakmadığı yönetim panellerini ve ağ cihazlarını hedefliyor.
Bizim gözümüzden: sorun yalnız bir yazılım hatası değil
Açıkçası bu olayda bizi en çok rahatsız eden şey açığın kendisi değil, saldırı zinciri. Uç nokta koruması olmayan Linux cihazlar, internete bakan bir uzaktan destek kutusu ve "nasılsa iç ağda" diye rahat bırakılmış bir vCenter. Türkiye'de pek çok orta ölçekli şirketin BT ekibinin iki üç kişiden oluştuğunu, bakım penceresinin de ancak bayram tatiline denk getirilebildiğini biliyoruz. Ama bu yamayı tatile saklamanın bedeli, bütün Active Directory'nin dışarı taşınması olabilir.
Broadcom'a da bir eleştirimiz var: lisans politikalarıyla müşterilerini zaten zor durumda bırakan şirketin, desteği biten vSphere 7 ve öncesi için yamalı yapı sunmaması pratikte binlerce kurumu açıkta bırakıyor. Eski sürümde kalanlar için tavsiyemiz net: vCenter'ı acilen ağdan yalıtın, yükseltmeyi takvime değil önceliğe göre planlayın.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
İmtiyaz Sahibi
İlgili Haberler
 MSI EdgeMesa N AI+ İndirime Girdi: RTX Spark'lı Mini PC 4.399 Dolar
3 gün önce
 ASUS İş Bilgisayarlarında İki Yol Açtı: Kalemli Flip ve 64 GB’lık Ultra
6 gün önce
 Insta360 Toast Tanıtıldı: Cebe Sığan Renkli E Ink Fotoğraf Çerçevesi
3 gün önce
 Lenovo ThinkBook 14x Gen 2 Avrupa'da Satışta: 990 Gram, 1.100 Nit OLED
3 gün önce
 NVIDIA Üçüncü Çeyrekte 115,8 Milyar Dolar Gelir Açıkladı: Hedef Aşıldı
4 gün önce
 Xiaomi Smart Band 11, Watch S5 ve Clip Türkiye'de: Fiyatlar 2.699 TL'den Başlıyor
3 gün önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.