



WhatsApp Üç Açığı Kapattı: Biri Dolandırıcılık Mesajlarında Kullanılmış Olabilir
WhatsApp Kasım bülteninde üç açığı kapattı. Android'deki bir hata reklam sohbetlerinde IP bilgisini açık edebiliyordu ve dolandırıcılık mesajlarıyla birlikte kötüye kullanılmış olabilir.
Öne Çıkanlar
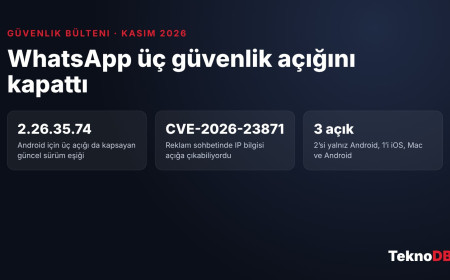
- WhatsApp Kasım 2026 bülteninde üç güvenlik açığını kapattı
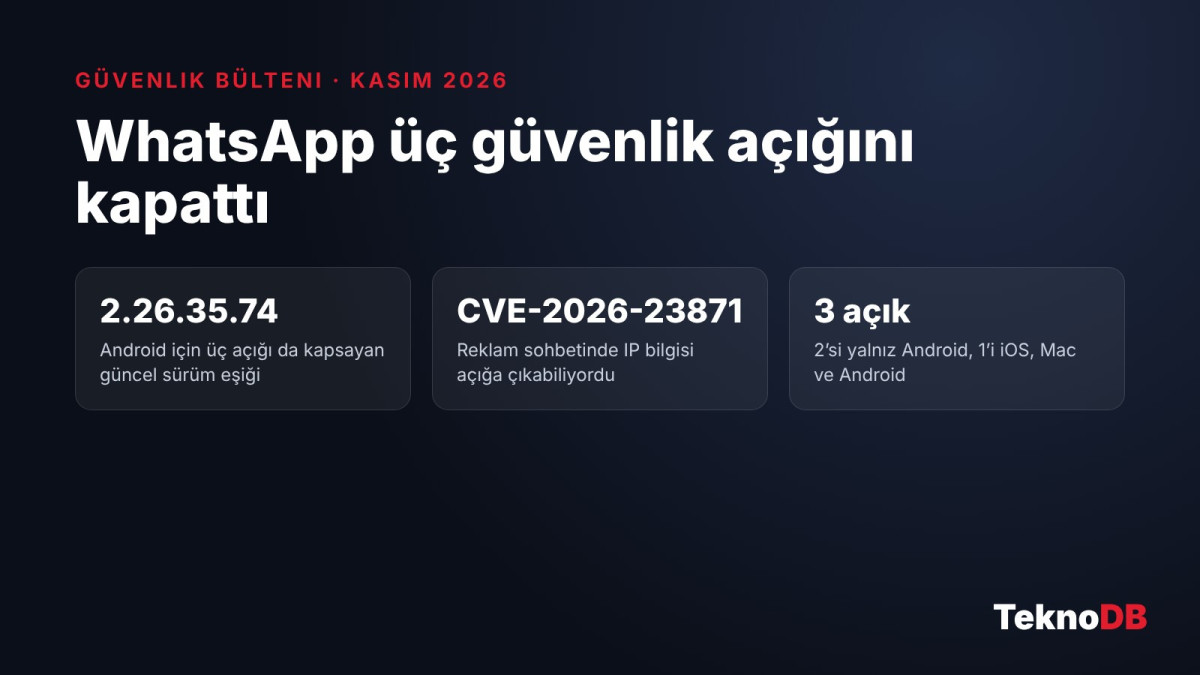
- CVE-2026-23871 reklam sohbetlerinde cihazın IP bilgisini açık edebiliyordu
- WhatsApp, bu açığın dolandırıcılık mesajlarıyla birlikte kötüye kullanılmış olabileceğini açıkladı
- Android'de 2.26.35.74 ve sonrası üç açıktan da korunuyor
Bir reklamın altındaki "WhatsApp'tan yaz" düğmesine basıp bir işletmeyle konuştuğunuzu düşünün. Karşı taraf size bir görsel gönderiyor, siz de sadece bakıyorsunuz. Bu kadar sıradan bir anın, telefonunuzun IP adresini yabancı birine göstermesi mümkündü. WhatsApp, Kasım ayı güvenlik bülteninde bu hata dahil üç açığı kapattığını duyurdu ve en dikkat çekici kısmı şu: şirket, açıklardan birinin dolandırıcılık mesajlarıyla birlikte kötüye kullanılmış olabileceğini kendisi söylüyor.
Bültenin tamamı WhatsApp'ın resmî güvenlik bildirimleri sayfasında yayımlandı. Üç hatanın ikisi yalnız Android'i, biri ise iOS, Mac ve Android'i birlikte ilgilendiriyor. Türkiye'de WhatsApp'ın neredeyse herkesin telefonunda olduğunu hesaba katınca, bu bülten "bir ara bakarım" denip geçilecek türden değil.
Dolandırıcının işine yarayan açık: CVE-2026-23871
Kâğıt üzerinde listenin en zayıf halkası gibi duran, gerçek hayatta ise en çok işe yarayan hata bu. WhatsApp'ın tarifine göre Android ve WhatsApp Business for Android uygulamalarında, Facebook ya da Instagram reklamlarından başlayan "Click to WhatsApp" sohbetlerinde dış bağlantılar tam denetlenmiyordu. Saldırgan, kendi kontrol ettiği bir adresten medya gönderdiğinde ve bu özel hazırlanmış reklam yanıtı mesaj dizisinde görüntülendiğinde, hedefin cihazı IP bilgisini o sunucuya açık edebiliyordu. Sorun 2.26.17.4 sürümüyle giderildi.
IP adresi tek başına evinizin kapı numarası değil, bunu baştan söyleyelim. Ama kabaca hangi şehirde, hangi operatörle internete çıktığınızı gösterir. Dolandırıcı açısından bu, "Merhaba, Ankara'daki kargonuz için arıyoruz" diye başlayan bir mesajı çok daha inandırıcı kılmak demek. WhatsApp sözcüsünün The Hacker News'e yaptığı açıklama da bu yönde: açık, bir dolandırıcılık kampanyası durdurulurken fark edilmiş ve şirket, bir dolandırıcının mesajını daha güvenilir göstermek için bunu kullandığını düşünüyor. Kampanyanın ne kadar yaygın olduğu ve başarılı olup olmadığı ise açıklanmadı.

"Sipariş detayı" mesajına dokununca silinen dosyalar
İkinci hata, CVE-2026-102769, daha teknik ama sonuçları itibarıyla can sıkıcı. Resmî olmayan, yani değiştirilmiş bir WhatsApp istemcisinden gönderilen özel hazırlanmış bir "sipariş detayları" mesajına alıcı dokunduğunda, SQL enjeksiyonu yoluyla telefonda yerel olarak tutulan WhatsApp dosyaları silinebiliyordu. Kullanıcı mesaj geldiği anda çevrim içiyse, saldırgan teslim bildirimlerinin zamanlamasından yararlanarak sohbet veritabanı hakkında tek bir bitlik bilgiye de ulaşabiliyordu. Tek bit kulağa komik gelebilir; yine de "bu kişiyle hiç yazıştın mı?" gibi evet-hayır sorularına cevap almak için yeterli bir pencere. Hata, Android 2.26.35.74 sürümünde kapatıldı. WhatsApp bu açık için sahada kullanıldığına dair bir kanıt görmediğini belirtiyor. The Hacker News'in aktardığına göre CVSS puanı 6,8.
Burada pratik bir ders de var: GB WhatsApp, WhatsApp Plus gibi değiştirilmiş uygulamalar yalnız onları kullananlar için risk değil. Bu açık, tam da böyle bir istemciden gönderilen mesajla tetikleniyordu.
Meta AI tarafındaki sertifika hatası
Üçüncü açık, CVE-2026-44908, sıradan kullanıcıdan çok altyapıyı ilgilendiriyor. WhatsApp, Meta AI özelliklerinin bazı istekleri işlemek için "Private Processing" adını verdiği gizli hesaplama altyapısını kullanıyor. Uygulama bu sunuculara güvenmeden önce bir donanım doğrulaması yapıyor. Hata, bu doğrulamada sertifika zincirinin doğru takip edilmemesinden kaynaklanıyordu ve teorik olarak Meta altyapısının içinde konumlanmış birinin donanım güven kökünü atlatmasına imkân verebilirdi. WhatsApp, yayımlanan tüm sertifikaların üçüncü taraf şeffaflık kaydında doğru zincire bağlandığını, dolayısıyla açığın kullanılmadığını söylüyor.
| Açık | Etkilenen uygulama | Düzeltildiği sürüm | Sahada kullanım |
|---|---|---|---|
| CVE-2026-23871 (CVSS 3,5) | WhatsApp ve WhatsApp Business (Android) | 2.26.17.4 | Dolandırıcılık mesajlarıyla birlikte kötüye kullanılmış olabilir |
| CVE-2026-102769 (CVSS 6,8) | WhatsApp (Android) | 2.26.35.74 | Kanıt yok |
| CVE-2026-44908 (CVSS 4,8) | iOS, Mac masaüstü, Android ve Business sürümleri | iOS 2.26.24.72; Mac 2.26.23.72; Android 2.26.23.74; Business Android 2.26.23.70 | Şeffaflık kaydına göre kullanılmadı |
Telefonunuzda şimdi ne yapmalısınız?
İşin iyi tarafı, yapılacak şey çok basit. Google Play'de WhatsApp sayfasını açıp "Güncelle" düğmesi görünüyorsa basın. Hangi sürümü kullandığınızı görmek için Android'de WhatsApp içinden Ayarlar, ardından Yardım ve Uygulama bilgisi adımlarını izleyebilirsiniz. 2.26.35.74 ya da daha yeni bir numara görüyorsanız bu bültendeki üç açıktan da korunuyorsunuz demektir.
Otomatik güncellemeyi kapatanlar, özellikle de depolama dolu diye güncellemeleri erteleyenler, bu sefer erteleme yapmasın. Aile grubundaki büyüklerin telefonlarına da bir göz atmak iyi fikir; metroda yanınızda oturan kişinin bile "Uygulama güncellemeleri bekliyor" bildirimini haftalarca kaydırıp geçtiğini görmüşüzdür. Bu ayın başında Android Kasım güvenlik güncellemesinde kapatılan 216 açığı da yazmıştık; sistem yaması ile uygulama yaması ayrı şeyler, ikisinin de güncel olması gerekiyor.
Konum ve kimlik bilgisini gereğinden fazla paylaşmamak için genel ayarlara da bakmak isteyenler, Hub'daki Android'de yaklaşık konum ve fotoğraf konum bilgisini paylaşmadan gönderme rehberine göz atabilir. Meta'nın mesajlaşma cephesindeki diğer hamlesini merak edenler için de Direct uygulamasının Türkiye testi haberimiz duruyor.
Bizim notumuz: reklam sohbetlerine biraz mesafe
Açıkçası bu bültenin bize en çok düşündüren yanı, en düşük puanlı açığın en gerçek dünyaya dokunan açık olması. CVSS 3,5 kâğıt üzerinde "önemsiz" görünüyor; ama dolandırıcının elinde, kurbanın şehrini bilen bir mesaj senaryosu olarak geri dönüyor. Puanlar teknik ciddiyeti ölçer, insan kandırmanın ne kadar kolaylaştığını ölçmez.
WhatsApp'ın açığı kendisi bulup kapatması ve dolandırıcılık bağlantısını saklamadan yazması takdir edilecek bir şeffaflık. Yine de kampanyanın boyutu konusunda sessiz kalması soru işareti bırakıyor. Bizim tavsiyemiz pratik: uygulamayı güncelleyin, reklamdan açılan işletme sohbetlerinde gelen bağlantılara ve "sipariş detayı" görünümlü mesajlara temkinli yaklaşın, tanımadığınız bir hesaptan gelen ve sizin hakkınızda fazla şey biliyormuş gibi görünen mesajlarda bir adım geri durun. Bir mesajın şehrinizi bilmesi, onu güvenilir yapmaz.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
Hatice Sultan, otomotiv dünyasındaki yeni modelleri, elektrikli ve hibrit araç teknolojilerini, marka lansmanlarını ve sektördeki önemli gelişmeleri yakından takip eden otomobil haber editörüdür. TeknoDB’de yeni otomobillerin teknik özelliklerini, menzil ve batarya verilerini, motor seçeneklerini, donanım farklılıklarını ve kullanıcı açısından önem taşıyan detayları anlaşılır bir dille aktarmaya odaklanır. Özellikle elektrikli araçlar, yeni nesil sürüş destek sistemleri, otomobil teknolojileri, Türkiye’ye gelen yeni modeller ve küresel otomotiv trendleri başlıca çalışma alanları arasındadır. Hazırladığı içeriklerde yalnızca üretici açıklamalarını aktarmak yerine, verileri kullanıcı açısından değerlendirerek otomobillerin güçlü ve zayıf yönlerini ortaya koymayı amaçlar.
İlgili Haberler
 Huawei'nin Yeni Markası OSTA: İlk Telefon O1 Pro 20 Kasım'da Geliyor
3 gün önce
 Google Wallet iPhone’a Geldi: Biletler Cebinizde, Temassız Ödeme Dışarıda
4 gün önce
 Huawei Mate 90 Air Resmî: En İnce Mate 24 Kasım'da Geliyor, Bellek Seçenekleri Belli
3 gün önce
 MSI EdgeMesa N AI+ İndirime Girdi: RTX Spark'lı Mini PC 4.399 Dolar
3 gün önce
 vCenter Açığı İki Aydır Kullanılıyormuş: Broadcom Acil Yama Yayımladı
1 saat önce
 Flipper One Kampanyası Açıldı: RAM Kesin Değil, Türkiye Teslimatı Yok
4 gün önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.