



Java4Shell Açığı: Java 17 ve Sonrası İçin Acil Güncelleme Çağrısı
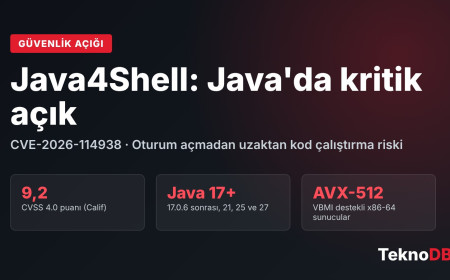
Java'nın Base64 çözücüsündeki CVE-2026-114938 açığı, AVX-512 VBMI destekli sunucularda oturum açmadan kod çalıştırma riski taşıyor. Oracle düzeltmeleri yayımladı.
Öne Çıkanlar
- Açık Java'nın AVX-512 VBMI hızlandırmalı Base64 çözücüsünde
- Java 17.0.6 ve sonrası ile Java 21, 25 ve 27 etkileniyor; Java 8 ve 11 etkilenmiyor
- Oracle 17.0.21.1, 21.0.13.1, 25.0.5.1 ve 27.0.1.1 sürümleriyle düzeltti
- CISA ve Kanada acil güncelleme çağrısı yaptı; aktif saldırı tespit edilmedi
- Geçici önlem: -XX:-UseBASE64Intrinsics parametresi
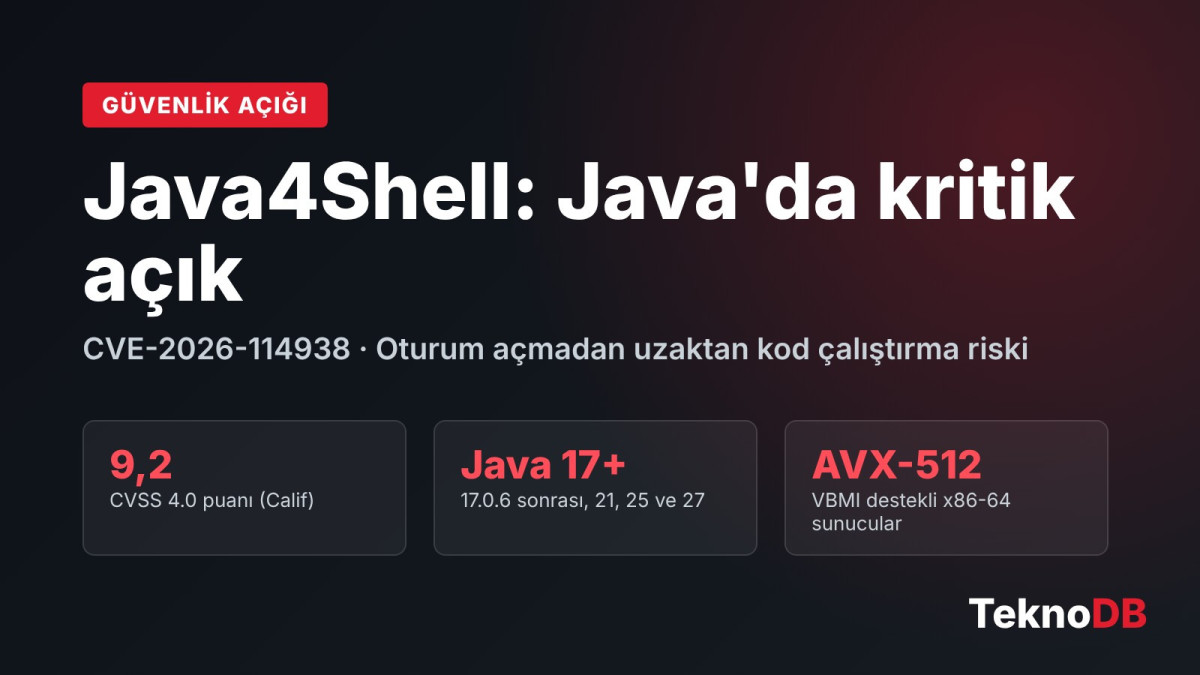
Java'da Java4Shell adı verilen ve CVE-2026-114938 koduyla izlenen kritik bir güvenlik açığı için acil güncelleme çağrısı yapıldı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Kanada'nın siber güvenlik merkeziyle birlikte hazırladığı uyarıda kurumlardan savunmasız Java kurulumlarını bulmalarını ve internete açık sistemleri öncelikli olarak güncellemelerini istedi. Güney Kore Bilim ve BİT Bakanlığı da 18 Kasım'da şirketlere acil güvenlik denetimi yapma talimatı verdi. Oracle düzeltmeleri 17 Kasım'daki planlı güvenlik güncellemesiyle yayımladı.
Açık nerede ve nasıl çalışıyor?
Sorun, Java'nın Base64 kod çözücüsünün işlemciye özel hızlandırılmış sürümünde bulunuyor. Java sanal makinesi sık çalışan kodu derlediğinde, AVX-512 VBMI komut setini destekleyen işlemcilerde bu hızlı yola geçiyor. Açığı bulan güvenlik şirketi Calif'in açıklamasına göre, sonunda fazladan bir "=" işareti taşıyan bozuk bir metin, çözücünün çıktı alanının 62-63 bayt ötesine yazmasına yol açıyor. Java girdiyi reddettiğinde iş işten geçmiş oluyor; bellek çoktan bozulmuş durumda.
Calif, bu bellek taşmasını bellek düzeni manipülasyonuyla birleştirerek oturum açmadan uzaktan kod çalıştırmayı başardığını açıkladı. Şirket, varsayılan ayarlarda çalışan Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins ve PingFederate üzerinde oturum açmadan saldırı gösterdiğini duyurdu; saldırı kodunu ise yayımlamıyor. Upwind adlı güvenlik şirketi AWS üzerindeki bir Ice Lake sunucuda bellek bozulmasını ve Java çökmesini kendi testinde tekrarladı.
Hangi sürümler ve işlemciler etkileniyor?
- Java sürümleri: Java 17.0.6 ve sonrası ile Java 21, 25 ve 27. Java 8 ve 11 etkilenmiyor; tek istisna Java SE 8 Performance Pack (8u511b33-perf).
- GraalVM: GraalVM for JDK 17 ve 21 ile GraalVM Enterprise Edition 21.
- İşlemciler: Yalnız AVX-512 VBMI destekli x86-64 işlemciler. Intel tarafında Xeon Ice Lake, Sapphire Rapids, Emerald Rapids ve Granite Rapids; AMD tarafında Zen 4 ve sonrası. ARM64 sistemler etkilenmiyor.
Puanlamada kurumlar arasında fark var. Calif açığa CVSS 4.0 ölçeğinde 9,2 verirken Oracle CVSS 3.1'de 8,1 puan verdi ve açığın Java SE'nin ele geçirilmesine yol açabileceğini belirtti. Kanada siber güvenlik merkezi, şu ana kadar aktif bir saldırı tespit edilmediğini ama durumun hızla değişebileceğini vurguladı.

Düzeltilmiş sürümler
| Dağıtım | Güvenli sürümler |
|---|---|
| Oracle Java SE | 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 |
| Amazon Corretto | 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2, 27.0.1.1.4 |
| Azul Zulu | 17.70.201, 21.54.201, 25.38.201, 27.30.201 |
| Oracle GraalVM | 17.0.21.1, 21.0.13.1, EE 21.3.20.1 |
| Java 8 Performance Pack | 8u513 |
Red Hat Enterprise Linux 8, 9 ve 10'daki OpenJDK paketleri, Eclipse Temurin, Microsoft OpenJDK ve BellSoft Liberica için düzeltilmiş paketler ilk aşamada listelenmemişti. Bu dağıtımları kullananların kendi sağlayıcılarının güvenlik sayfasını takip etmesi gerekiyor.
Hemen güncelleyemeyenler ne yapmalı?
Yamayı hemen kuramayan sistemler için iki geçici önlem öne çıkıyor. Java'yı -XX:-UseBASE64Intrinsics parametresiyle başlatmak yalnız sorunlu Base64 hızlandırmasını kapatıyor, diğer AVX-512 optimizasyonlarına dokunmuyor. -XX:UseAVX=2 ise AVX-512'yi tümüyle devre dışı bırakıyor; bu parametre yalnız x86-64'te kullanılmalı, ARM64'te Java'nın açılmasını engelliyor. Upwind'in testlerinde iki parametre de taşmayı durdurdu. Güncelleme yapıldıktan sonra bu parametreler kaldırılmalı, Java servisleri yeniden başlatılmalı ve konteyner imajları yeniden derlenmeli.
Sistem yöneticileri, Authorization başlıklarında sonu "=" ile biten ve uzunluğu dörde bölünmeyen uzun Base64 dizilerini, java.util.Base64 kaynaklı ani IllegalArgumentException artışlarını ve açıklanamayan hs_err_pid çökme kayıtlarını izleyerek olası denemeleri fark edebilir.
Oracle'ın Kasım ayı güncellemesinin tamamına Oracle güvenlik bülteninden ulaşılabiliyor. Bu ay Android tarafında kapatılan açıkları ise Android Kasım 2026 güvenlik güncellemesi haberimizde derlemiştik.
TeknoDB yorumu: Ev kullanıcısından çok kurumların sorunu
Java4Shell, sıradan bir telefon ya da ev bilgisayarı kullanıcısını doğrudan ilgilendiren bir açık değil; Android uygulamaları farklı bir çalışma ortamı kullanıyor ve telefonların büyük bölümü ARM işlemcili. Asıl risk; bankaların, kamu kurumlarının, e-ticaret sitelerinin ve yazılım ekiplerinin kullandığı Jira, Confluence, Jenkins, Keycloak gibi sunucu yazılımlarında. Türkiye'de de bu araçlar kurumsal tarafta yaygın kullanılıyor ve sunucu parkında Intel Xeon ile AMD EPYC ağırlıkta. Bu nedenle sistem yöneticilerinin ilk iş, sunucularındaki Java sürümünü ve işlemcinin AVX-512 VBMI desteğini kontrol etmesi gerekiyor. Saldırı kodunun henüz yayımlanmamış olması zaman kazandırıyor, ancak sorunu tetikleyen bozuk girdinin 9 Eylül'den beri OpenJDK'nin herkese açık bir kod önerisinde durduğu düşünülürse bu süre uzun olmayabilir. Kurumsal Java sunucusu yönetenler bu hafta güncellemeyi ertelememeli; Java 8 ya da 11 kullananlar ve ARM sunucular ise bu açıktan etkilenmiyor.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
İmtiyaz Sahibi
İlgili Haberler
 Xiaomi Clip Küresel Pazarda: 5,5 Gram Tasarım, LHDC 5.0 ve 38 Saat Pil
4 gün önce
 XREAL AURA’da Asıl Fark Gözlükte Değil: Android XR ve Cepteki Bilgisayar
4 gün önce
 Yapay Zekâ Çipi Kuralı Sıkılaştı: ABD Uzaktan Erişim Boşluğunu Kapatıyor
1 gün önce
 Starship İlk Kez Kuleye Döndü: SpaceX Üst Aşamayı Havada Yakaladı
2 gün önce
 ASUS İş Bilgisayarlarında İki Yol Açtı: Kalemli Flip ve 64 GB’lık Ultra
2 gün önce
 NVIDIA 17 Kasım'da Bilanço Açıklıyor: 108 Milyar Dolarlık Hedef Tutacak mı?
2 gün önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.