



Drupal'da Kurulum Betiği Açığı: Sitelere Saldırı Başladı, Yama Hazır
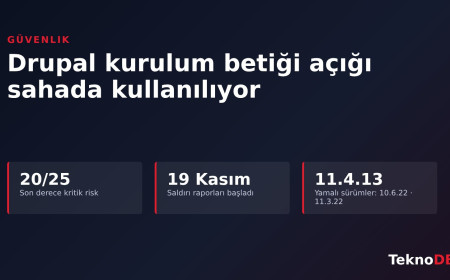
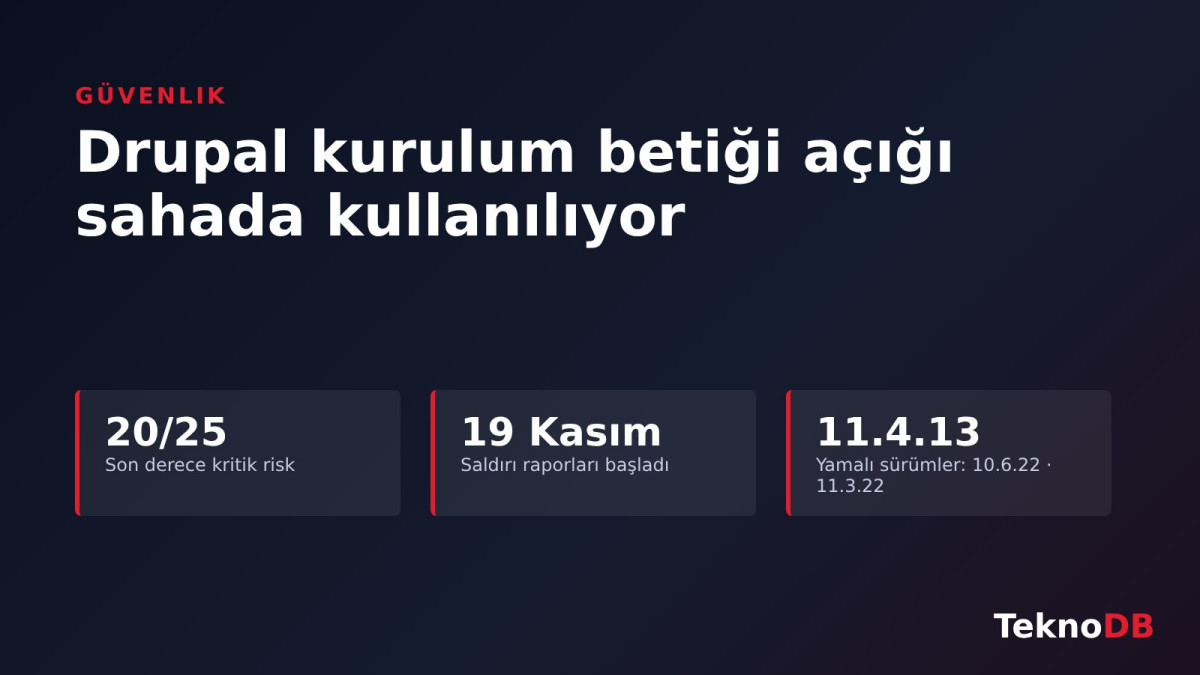
Drupal, install.php üzerinden site ele geçirmeye izin veren son derece kritik açığı 10.6.22, 11.3.22 ve 11.4.13 sürümleriyle kapattı. Açık 19 Kasım'dan beri canlı sitelerde kullanılıyor.
Öne Çıkanlar
- SA-CORE-2026-017: 25 üzerinden 20 puanla son derece kritik
- install.php ile site yeniden kurdurulup ele geçirilebiliyor
- Açık 19 Kasım'dan beri canlı sitelerde kullanılıyor
- Yamalı sürümler: 10.6.22, 11.3.22 ve 11.4.13
- Destek dışı sürümlere ayrı yama yok
Bir web sitesini ele geçirmenin en kestirme yolu bazen en sıkıcı göründüğü yerden geçiyor: kurulum sihirbazı. Drupal'ın 18 Kasım'da yayımladığı acil güvenlik güncellemesi tam olarak bunu anlatıyor. Siteyi ilk kez kurarken bir kere görüp unuttuğunuz install.php dosyası, belirli koşullarda Drupal'ı baştan kurdurmak için kullanılabiliyor. Sonuç da tahmin edeceğiniz gibi: site sahibinin yerine saldırganın yönetici olduğu, sunucuda kod çalıştırabildiği bir tablo.
Haberin asıl can sıkan kısmı ise sonradan geldi. Drupal güvenlik ekibi, yamanın yayımlanmasından yaklaşık bir gün sonra, 19 Kasım akşamından itibaren açığın canlı sitelerde kullanıldığına dair rapor aldığını duyurdu. Yani artık "bir ara güncelleriz" denecek bir mesele değil.
Kurulum sihirbazı neden hâlâ kapı aralıyor?
Resmî adı SA-CORE-2026-017 olan bu bülten, uzaktan kod çalıştırma (RCE) sınıfında ve Drupal'ın kendi ölçeğinde 25 üzerinden 20 puanla "son derece kritik" seviyesinde. Açığa CVE-2026-132165 numarası verildi. Bültende anlatılana göre sorun, kurulum betiğinin zaten kurulmuş bir sitede bazı şartlar sağlandığında yeniden çalışabilmesi. Ayrıntılar kasıtlı olarak sınırlı tutulmuş, ki bu normal; ama özet şu: saldırgan siteyi kendi ayarlarıyla yeniden kurdurabilirse, veritabanı bağlantısından yönetici hesabına kadar her şey onun kontrolüne geçebiliyor.
Bir parantez açalım: Drupal ekibi, web sunucusunun settings.php dosyasına yazamadığı ya da bu dosyanın izinlerini değiştiremediği kurulumlarda bazı saldırı yollarının kapandığını da not etmiş. Kurulumdan sonra bu dosyayı salt okunur yapın tavsiyesi yıllardır her Drupal rehberinde yazar; uygulayanlar şimdi bunun faydasını görüyor olabilir. Yine de "bende izinler doğru, yamaya gerek yok" diye düşünmeyin. Ekip bunu kısmi bir hafifletme olarak sunuyor, çözüm olarak değil.

Açığı bildirenler arasında Drupal topluluğundan isimlerin yanında Anthropic'in açık kaynak tarama aracı (OSS Scanner) da anılıyor. Yapay zekâ destekli tarayıcıların büyük açık kaynak projelerde ciddi hatalar bulması artık sık duyduğumuz bir şey; bu da o listeye eklenen yeni bir örnek.
Hangi sürümler etkileniyor, hangisine geçmeli?
Etkilenen dallar ve yamalı sürümler bülten tarafından net biçimde verilmiş. Tabloda iki bülteni birlikte görebilirsiniz, çünkü aynı gün ikinci bir çekirdek bülteni daha çıktı:
| Bülten | Tür | Risk | CVE | Etkilenen | Yamalı sürüm |
|---|---|---|---|---|---|
| SA-CORE-2026-017 | Uzaktan kod çalıştırma (kurulum betiği) | Son derece kritik, 20/25 | CVE-2026-132165 | 10.6.22 öncesi, 11.0.0–11.3.21, 11.4.0–11.4.12 | 10.6.22, 11.3.22, 11.4.13 |
| SA-CORE-2026-018 | Gadget chain (unserialize zinciri) | Orta derecede kritik, 14/25 | CVE-2026-132166 | Aynı aralık | 10.6.22, 11.3.22, 11.4.13 |
İkinci bülten tek başına doğrudan sömürülebilen bir açık değil. Sitede başka bir hata saldırganın unserialize() fonksiyonuna güvensiz veri göndermesine izin verirse, bu zincir kod çalıştırmaya dönüşebiliyor. Aynı güncelleme ikisini birden kapattığı için ayrıca uğraşmanıza gerek yok.
Asıl dert, eski sürümlerde kalanlar. Drupal 11.2.x ve altı, 10.5.x ve altı ile Drupal 8 ve 9 artık destek dışı. Bu sürümler için ayrı bir yama yok. Bülten, hemen güncelleyemeyenlere kurulum betiğini erişime kapatmayla ilgili rehberlik veriyor ama bunu kalıcı bir çözüm gibi görmemek lazım. Türkiye'de belediye, üniversite ve dernek sitelerinin bir kısmının yıllardır dokunulmamış Drupal kurulumlarıyla döndüğünü düşünürsek, bu bültenin en çok onları ilgilendirdiğini söylemek yanlış olmaz.
Site yöneticisi bu akşam ne yapmalı?
Pratik sıralama basit. Önce sürümünüze bakın; yönetim panelindeki Raporlar › Durum raporu sayfası bunu gösteriyor. 10.6, 11.3 ya da 11.4 dalındaysanız Composer ile ilgili yamalı sürüme geçin ve veritabanı güncellemelerini çalıştırın. Ardından web sunucusunun settings.php üzerinde yazma yetkisi olmadığından emin olun. Paylaşımlı hostinglerde bu izinler bazen panel tarafından geri açılabiliyor, o yüzden bir kez kontrol etmek yetmeyebilir.
Açığın 19 Kasım'dan beri kullanıldığı bilindiği için güncellemeyi bugün yapan biri de geriye dönüp bakmalı. Kullanıcı listesinde tanımadığınız yönetici hesabı var mı, sunucu günlüklerinde install.php'ye gelen istekler görünüyor mu, dosya sisteminde son günlerde değişmiş beklenmedik PHP dosyaları var mı? Bunlardan biri bile çıkarsa yamayı yapmak yetmez; yedekten temiz kurulum ve tüm parolaların değiştirilmesi gerekir.
Benzer bir tabloyu geçen hafta VMware tarafında da yaşadık; Broadcom'un vCenter açığı için yayımladığı acil yamada da hata aylardır sahada kullanılıyordu. NAS kullananlar da Synology DSM'deki kritik yamaya göz atmak isteyebilir.
Bize kalırsa
Drupal güvenlik ekibinin işleyişi bu olayda da iyi sınav verdi: 16 Kasım'da kritik bir sürüm geleceğini önceden duyurdular, saati verdiler, bülteni zamanında yayımladılar, sahada kullanım haberini de saklamadan güncellediler. Sorun projede değil, güncellemeyi ertelemeye alışmış yöneticilerde. Kurulumdan yıllar sonra bile kurulum ekranının bir saldırı yüzeyi olabilmesi, "kurdum, çalışıyor, dokunmayayım" yaklaşımının ne kadar pahalıya patlayabileceğini bir kez daha gösteriyor. Drupal sitesi yönetiyorsanız bu haberi okuduktan sonraki ilk işiniz sürüm numaranıza bakmak olsun. Ayrıntılı bülten Drupal'ın resmî güvenlik sayfasında yer alıyor.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
Hatice Sultan, otomotiv dünyasındaki yeni modelleri, elektrikli ve hibrit araç teknolojilerini, marka lansmanlarını ve sektördeki önemli gelişmeleri yakından takip eden otomobil haber editörüdür. TeknoDB’de yeni otomobillerin teknik özelliklerini, menzil ve batarya verilerini, motor seçeneklerini, donanım farklılıklarını ve kullanıcı açısından önem taşıyan detayları anlaşılır bir dille aktarmaya odaklanır. Özellikle elektrikli araçlar, yeni nesil sürüş destek sistemleri, otomobil teknolojileri, Türkiye’ye gelen yeni modeller ve küresel otomotiv trendleri başlıca çalışma alanları arasındadır. Hazırladığı içeriklerde yalnızca üretici açıklamalarını aktarmak yerine, verileri kullanıcı açısından değerlendirerek otomobillerin güçlü ve zayıf yönlerini ortaya koymayı amaçlar.
İlgili Haberler
 Java4Shell Açığı: Java 17 ve Sonrası İçin Acil Güncelleme Çağrısı
4 gün önce
 TUXEDO Gen11’de Belleği Lehimlemedi: 128 GB’a Açık Linux Dizüstü
6 saat önce
 Huawei Mate 90 Air Resmî: En İnce Mate 24 Kasım'da Geliyor, Bellek Seçenekleri Belli
3 gün önce
 vCenter Açığı İki Aydır Kullanılıyormuş: Broadcom Acil Yama Yayımladı
2 saat önce
 Intel'de Yeni İşten Çıkarma Dalgası: Bu Kez Hedefte BT Birimi Var
3 gün önce
 Lenovo ThinkBook 14x Gen 2 Avrupa'da Satışta: 990 Gram, 1.100 Nit OLED
3 gün önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.