



BADBOX 3.0: Ucuz Android TV Kutuları Rekor Reklam Dolandırıcılığına Alet Edildi
HUMAN Security, fabrikada arka kapıyla gelen ucuz Android kutularının günde 40 milyar reklam isteği üreten BADBOX 3.0 ağını çökertti. Kutular evin internetini de proxy olarak kiraya veriyordu.
Öne Çıkanlar
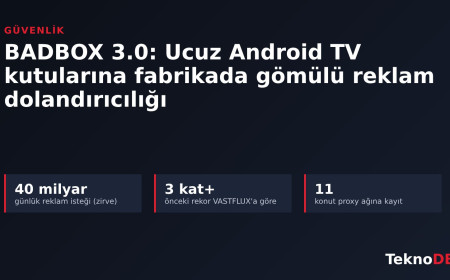
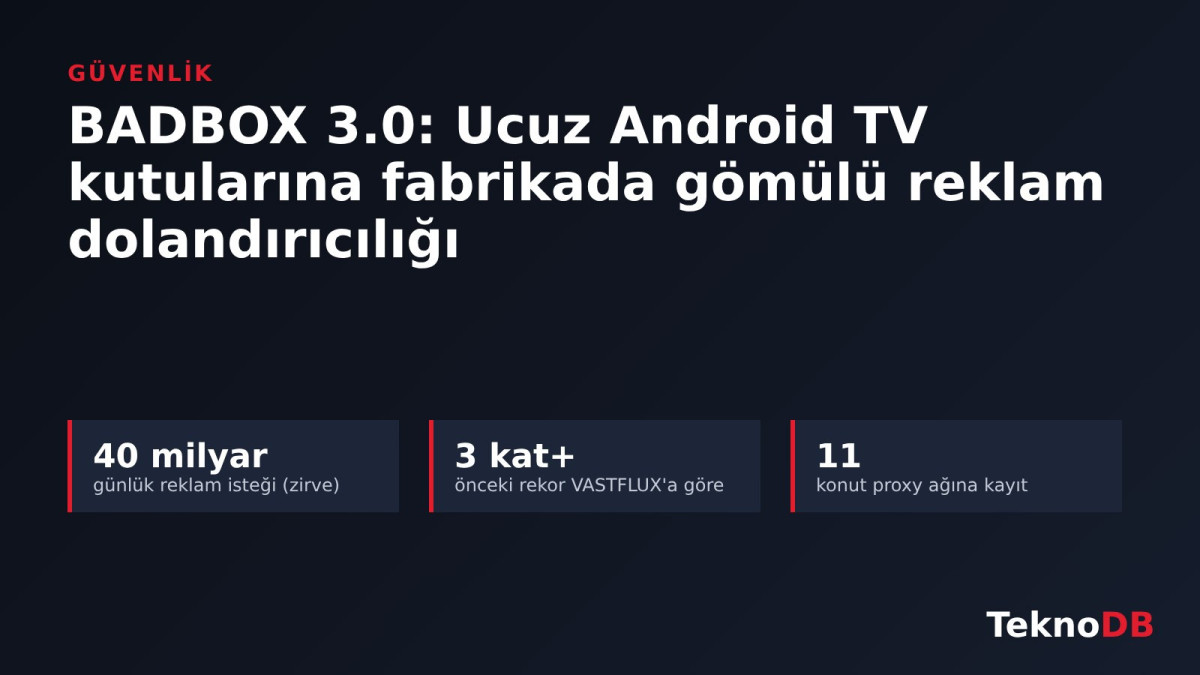
- Zirvede günde yaklaşık 40 milyar reklam teklif isteği, önceki rekorun üç katından fazla
- Arka kapı TXCZ üretimi cihazlarda fabrikadan sistem yetkisiyle geliyor
- Kutular izinsiz olarak 11 konut proxy ağına kaydediliyor
- Etkilenen cihazlar AOSP tabanlı, Android TV OS ve Play Protect sertifikası yok
Salondaki televizyonun arkasında, HDMI kablosunun ucunda duran o küçük siyah kutuyu bir düşünün. Kanal açıyor, YouTube oynatıyor, dizi izletiyor. Siz uyurken de çalışıyor ama sizin için değil. HUMAN Security'nin Satori araştırma ekibi 19 Kasım'da yayımladığı raporda, ucuz Android kutularına fabrikadan gömülen ve BADBOX 3.0 adı verilen yapının, bugüne kadar kamuoyuna açıklanmış en büyük reklam dolandırıcılığı operasyonu olduğunu duyurdu. Zirve noktasında günde yaklaşık 40 milyar reklam teklif isteği. Rakam o kadar büyük ki bir an durup ne anlama geldiğine bakmak gerekiyor.
40 milyar ne demek, kutu sayısı mı?
Hayır, ve bu ayrım önemli. 40 milyar, enfekte cihazların reklam ağlarına gönderdiği teklif isteklerinin günlük toplamı. Yani kaç kutunun ele geçirildiğini değil, bu kutuların ne kadar gürültü ürettiğini anlatıyor. HUMAN'a göre bu hacim, şirketin bağlı televizyon (CTV) tarafında gördüğü tüm trafiğin yüzde 4'ünden fazlasına karşılık geliyor ve önceki rekor sahibi VASTFLUX operasyonunun üç katını aşıyor. Hatta ekip, son beş yılda yürüttüğü tüm soruşturmaların zirvelerini toplasa bile bu kadarına ulaşmadığını söylüyor.
Cihaz sayısına gelince, net bir rakam yok. Araştırmacılar yalnızca tek bir kod deposunun bir aylık indirme kayıtlarını paylaşmış: 367 bini aşan istek ve yaklaşık 483 GB veri. Gerçek enfeksiyon sayısının bunun çok üzerinde olduğu vurgulanıyor. Açıkçası, bir şirketin "kaç cihaz" sorusuna sayı veremediği durumlar bize her zaman biraz daha tedirgin edici gelir.
Kutu daha kutusundan çıkmadan ele geçirilmiş
İşin en can sıkıcı tarafı burası. Kullanıcının yanlış bir uygulama indirmesine, şüpheli bir bağlantıya tıklamasına gerek yok. Rapora göre cihazlar Çin merkezli elektronik üreticisi TXCZ tarafından üretiliyor ve TXCZ'nin televizyon başlatıcı uygulaması (com.shzhtxcz.txbox) sistem yetkileriyle önceden yüklü geliyor. Yani arka kapı fabrikada konmuş. Cihaz internete bağlandığında bir komuta sunucusuyla konuşuyor, oradan indirilecek modüllerin listesini alıyor ve seçilenleri yüklüyor. Modüllerden bazıları göze batmamak için "com.google.system" gibi masum görünen paket adları kullanıyor.

Etkilenen cihazlar Android'in açık kaynak sürümü AOSP ile çalışan ucuz TV kutuları, tabletler ve telefonlar. Google'ın lisansladığı Android TV OS ile gelmiyorlar ve Play Protect sertifikaları yok. Bu ayrıntıyı aklınızda tutun, aşağıda tekrar döneceğiz.
Kutunuz sizin haberiniz olmadan iki ayrı işte çalışıyor
Birinci iş reklam. Kutu, ekranda göremeyeceğiniz gizli pencerelerde video reklamlar oynatıyor ve reklam ağlarına kendini bilinen, meşru bir televizyon uygulaması gibi tanıtıyor. HUMAN ayrıca ortada gerçek bir cihaz ya da reklam bile olmadan, sunucu taraflı reklam ekleme (SSAI) trafiğinin taklit edildiğini tespit etmiş. Parayı reklamveren kaybediyor, ama elektriği siz ödüyorsunuz.
İkinci iş daha kişisel: evinizin internet bağlantısı kiraya veriliyor. Araştırmaya göre cihazlar, izin alınmadan 11 farklı "konut proxy" ağına kaydediliyor. Bunlardan biri olan PXYEDGE, 200 bin civarında düğüm sunduğunu duyurmuş; eşzamanlı bağlantılar 340 bine kadar çıkmış. Pratikte bu, başkalarının internet trafiğinin sizin modeminizden, sizin IP adresinizle dışarı çıkması demek. Bir dolandırıcı bir siteye sizin adresinizden giriş yaptığında, kapınız çalınan kişi siz olabilirsiniz. Üstelik fiber paketinizin yükleme hızından da pay kesiliyor.
BADBOX neden bir türlü bitmiyor?
Çünkü her seferinde yeniden ayağa kalkıyor. İlk BADBOX vakası 2023 başında, Amazon'dan alınan T95 marka bir Android kutuda bulunmuştu. Mart 2025'te HUMAN ve Shadowserver, BADBOX 2.0'a bağlı 500 binden fazla cihazın bağlantısını kesti; Google da Play Store'dan 24 uygulamayı kaldırdı. Temmuz 2025'te Google, operatörlere dava açtığını duyurdu ve ağın 10 milyonu aşkın cihaza ulaştığını belirtti. Bu kasım ayının başında da Google öncülüğünde, 200'den fazla ülke ve bölgede bir milyonu aşkın cihazı kapsayan XCPE operasyonu yürütüldü; BADBOX 3.0'ın kullandığı bazı komuta alan adları da bu müdahalede düştü.
Bu kez HUMAN bir kötü amaçlı yazılım deposunu kapattırdı ve operasyonun reklam trafiğini kendi sistemlerinde filtrelediğini söylüyor. Ama şirket de gerçekçi: operatörlerin daha önce yaptığı gibi yine kılık değiştireceğini düşünüyor. Bize göre asıl sorun da bu. Arka kapı cihazın kendisine gömülü olduğu sürece, sunucuları kapatmak hastalığı değil ateşi düşürüyor.
Evdeki kutu şüpheliyse ne yapmalı?
Raporda kullanıcı için "şu menüye girin, virüsü görün" türünden bir kontrol yok. Olsaydı da fabrikadan sistem yetkisiyle gelen bir yazılımı sıradan kullanıcının temizlemesi pek mümkün değil. Elimizdeki en sağlam ölçüt sertifika. Google'ın Android güvenliğinden sorumlu direktörü Shailesh Saini de basın bülteninde aynı noktaya işaret ediyor: cihazın Play Protect sertifikalı olduğundan ve Android TV OS ile geldiğinden emin olun.
Pratikte şöyle bakabilirsiniz: Kutuda Google Play Store varsa ayarlarından "Hakkında" bölümüne girip Play Protect sertifikası satırına göz atın; "sertifikalı değil" yazıyorsa ya da Play Store hiç yoksa, o cihaz zaten bu tartışmanın tam ortasında. Hiçbir şey izlemezken bile ısınan, modemin ışıklarını gece yarısı yanıp söndüren, internet kotanızı açıklanamayacak hızda tüketen kutular da ayrıca şüphe uyandırmalı. Bizim önerimiz net: sertifikasız, markası belirsiz bir kutuyu prizden çekip emekliye ayırmak, onu "temizlemeye" uğraşmaktan çok daha akıllıca. Telefonunuzdaki güvenlik tarafını da ihmal etmeyin; bu ayın Android güvenlik güncellemesi 216 açığı kapattı, Google Play sistem güncellemesi de ayrıca dağıtılıyor.
Ucuz kutunun gerçek fiyatı
Pazaryerlerinde "4K, 8 GB RAM, sınırsız kanal" vaadiyle satılan isimsiz kutuların cazibesini anlıyoruz. Asgari ücretin her kuruşunun hesaplandığı bir dönemde, sertifikalı bir yayın cihazıyla isimsiz bir kutu arasındaki fiyat farkı kimseye küçük görünmüyor. Ama BADBOX'ın üç kuşaktır anlattığı hikâye şu: aradaki farkı siz değil, birileri sizin internet bağlantınız ve elektriğiniz üzerinden tahsil ediyor. HUMAN'ın BADBOX 3.0 raporu teknik ayrıntılarıyla okumaya değer, ama özü tek cümleye sığıyor: televizyonunuza bağladığınız kutunun kimin yazılımını çalıştırdığını bilmiyorsanız, büyük ihtimalle başkası için çalışıyordur.
Bir parantez de üreticilere ve satış platformlarına açalım. Aynı kutu tipi 2023'ten beri defalarca belgelendi, yine de raflardan inmedi. Sertifikasız cihazların satış sayfasında bu durumun açıkça yazılması bile tüketiciyi korumada ciddi bir adım olurdu. Şimdilik o yük, maalesef alıcının omzunda.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
İmtiyaz Sahibi
İlgili Haberler
 AGM Pad P5 Küçük Tableti Büyütmeden Depolamayı Artırıyor: 256 GB ve Android 17
9 saat önce
 NVIDIA Sürücü Hatası SSD'yi Yıpratıyor: 621.24 Boştayken Saatte 30 GB Yazabiliyor
3 gün önce
 NGINX2Root: NGINX'te Beş Kritik Açık Kapatıldı, Sunucular Güncellenmeli
3 gün önce
 Lenovo ThinkBook 14x Gen 2 Avrupa'da Satışta: 990 Gram, 1.100 Nit OLED
3 gün önce
 MSI EdgeMesa N AI+ İndirime Girdi: RTX Spark'lı Mini PC 4.399 Dolar
3 gün önce
 NVIDIA Üçüncü Çeyrekte 115,8 Milyar Dolar Gelir Açıkladı: Hedef Aşıldı
4 gün önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.