



Microsoft'un agent-framework Paketinde Zararlı Sürüm: PyPI'da Şifre Hırsızı
PyPI'daki agent-framework 1.26.1 ve 1.26.2 sürümleri bulut kimlikleri ve erişim anahtarlarını çalan kod taşıyordu. Son temiz sürüm 1.26.0; anahtarların yenilenmesi gerekiyor.
Öne Çıkanlar
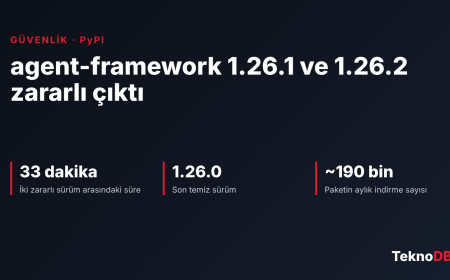
- 1 ve 1.26.2 sürümleri 17 Kasım'da 33 dakika arayla yüklendi
- Kod .pth dosyası üzerinden her Python açılışında çalışıyordu
- Azure, GitHub, npm ve Hugging Face kimlikleri hedefte
- Çözüm: 1.26.0'a sabitleyin ve tüm gizli anahtarları yenileyin
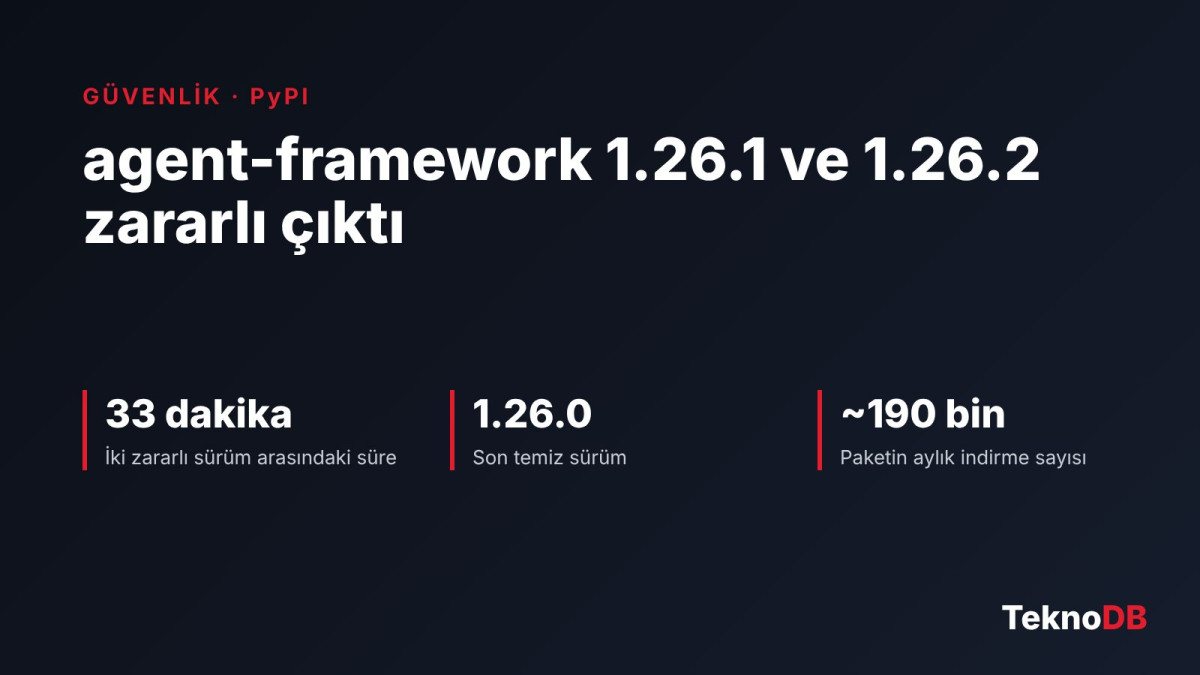
Yapay zekâ ajanı geliştirmek için kullanılan, Microsoft'un yayımladığı agent-framework Python paketinin PyPI'daki iki sürümü kötü amaçlı kod taşıyordu. Güvenlik firması Aikido'nun incelemesine göre 17 Kasım'da UTC 20.35'te yüklenen 1.26.1 ve yaklaşık 33 dakika sonra gelen 1.26.2 sürümleri, kurulduğu makinedeki parolaları, erişim anahtarlarını ve bulut kimlik bilgilerini toplayıp dışarı gönderiyordu. İki sürüm de UTC 21.20 civarında kaldırıldı ve 1.26.0 yeniden güncel sürüm oldu.
Neden önemli?
Paket ayda yaklaşık 190 bin kez indiriliyor. Saldırının dar bir zaman penceresinde gerçekleşmesi, etkilenenlerin az olduğu anlamına gelmiyor; çünkü sürekli entegrasyon (CI) hatları her derlemede bağımlılıkları yeniden indiriyor. agent-framework>=1.26 gibi gevşek bir sürüm koşulu kullanan bir proje, o yarım saat içinde zararlı sürümü kendiliğinden çekmiş olabilir. Bu tür ön belleğe alınmış paketler ve o tarihten sonra oluşturulan konteyner imajları da risk altında.
Zararlı kod ne yapıyordu?
Kod, Python'un her açılışta okuduğu .pth dosyalarından birine yerleştirilmişti. Bu yüzden paketi projede hiç içe aktarmasanız bile Python yorumlayıcısı her başladığında arka planda çalışıyordu. Linux ve macOS'ta ayrı bir süreç, Windows'ta ise arka plan iş parçacığı açıyordu. Topladığı bilgiler şunlardı:
- Hassas kelimeler içeren ortam değişkenleri, çalışan diğer süreçlerin değişkenleri dahil
- Azure CLI, npm, Git, Docker ve Hugging Face kimlik dosyaları ile .env dosyaları
- Azure DevOps erişim belirteci ve 12 farklı Azure kaynağı için yönetilen kimlik belirteçleri
- 1.26.2 sürümünde ek olarak GitHub Actions OIDC belirteçleri
Toplanan veriler sıkıştırılıp kodlandıktan sonra webhook.site adresindeki bir uç noktaya gönderiliyordu. Aikido'nun analizine göre sürümler, Microsoft'un normalde birlikte yayımladığı kaynak kod paketi olmadan, yalnızca wheel biçiminde yüklenmiş. Zaman damgaları, gerçek bir wheel dosyasının açılıp değiştirildikten sonra yeniden paketlendiğine işaret ediyor. Yükleyen kişinin geçerli yayın yetkisine sahip olduğu anlaşılıyor; bu yetkinin nasıl ele geçirildiği ise henüz bilinmiyor. Microsoft'un konuya dair bir açıklaması da şimdilik yok.

Saldırı nasıl gizlendi?
1.26.1 sürümü ilk bakışta sıradan bir yama gibi duruyordu. README dosyası ve bağımlılık tanımları 1.26.0 ile birebir aynıydı; yalnızca iki yeni dosya eklenmiş, bir dosya değiştirilmişti. Eklenen dosyaların herkes tarafından yazılabilir izinle paketlenmesi, paketin geri kalanından ayrışan küçük bir ipucuydu. Yarım saat sonra gelen 1.26.2 ise zararlı kodu üst düzey bir modüle taşıdı, GitHub Actions belirteçlerini de hedefe ekledi ve topladığı dosya ile değişken listesini genişletti. Kısa aralıkla iki sürüm yayımlanması, saldırganın ilk denemeyi hızla geliştirdiğini gösteriyor. Ağ trafiğinde af-runtime-diagnostics/1 ya da runtime-diagnostics/1 kullanıcı ajanı, süreçlerde ise _AF_TEL=1 ortam değişkeni iz olarak aranabilir.
Kimler etkilenmiş olabilir?
| Ortam | Risk |
|---|---|
| Azure DevOps hatları | 17 Kasım'daki pencerede taze kurulum yaptıysa yüksek |
| GitHub Actions | id-token: write izni olan iş akışları (1.26.2) |
| Geliştirici bilgisayarları | Paketi o saatlerde güncellediyseniz yüksek |
| Yönetilen kimliği olan Azure sanal makineleri | Bulut kaynaklarına erişim belirteci sızmış olabilir |
Ne yapmalısınız?
- pip show agent-framework ile kurulu sürümü kontrol edin; site-packages klasöründe agent_framework_meta.pth ya da af_runtime_diag.pth dosyası olup olmadığına bakın.
- Paketi agent-framework==1.26.0 olarak sabitleyin ve etkilenen ortamları sıfırdan derleyin.
- Etkilenen makinenin erişebildiği tüm gizli anahtarları ele geçirilmiş sayıp yenileyin: Azure, GitHub, npm, PyPI, Hugging Face ve Docker kimlikleri bu listeye dahil.
- Entra ID oturum açma kayıtlarını ve ağ günlüklerinde webhook.site bağlantılarını inceleyin.
Paketi kaldırmak zararlı kodun yeniden çalışmasını durdurur ama önceden gönderilmiş bilgileri geri getirmez. Bu yüzden anahtar yenileme adımı atlanmamalı. Benzer bir aciliyet, kısa süre önce yazdığımız Java 17'deki uzaktan kod çalıştırma açığı için de geçerliydi.
TeknoDB yorumu: Ajan araçları yeni hedef
Yazılım tedarik zincirine yönelik saldırılar yeni değil ama hedef değişiyor. Yapay zekâ ajanları çoğu zaman bulut hesaplarına, kod depolarına ve kurum içi verilere geniş yetkiyle bağlanıyor; bu da onları saldırgan için verimli bir giriş kapısına dönüştürüyor. Microsoft'un ajanlara şirket bilgisini bağlayan Microsoft IQ gibi ürünleri çoğalırken bu tür olayların sayısı da artacaktır. Türkiye'de Azure ve GitHub Actions kullanan yazılım ekipleri için mesaj net: bağımlılıkları tam sürümle sabitleyin, kilit dosyası kullanın ve CI hatlarına verilen yetkileri gerçekten gereken düzeyde tutun. Bireysel geliştiriciler için risk daha sınırlı, ama 17 Kasım akşamı paketi güncellediyseniz kontrolü bugün yapın.
Tepkiniz Nedir?
Tepkiniz Nedir?
 Beğen
0
 Beğenme
0
 Aşk
0
 Komik
0
 Vay
0
 Üzgün
0
 Kızgın
0
Hatice Sultan, otomotiv dünyasındaki yeni modelleri, elektrikli ve hibrit araç teknolojilerini, marka lansmanlarını ve sektördeki önemli gelişmeleri yakından takip eden otomobil haber editörüdür. TeknoDB’de yeni otomobillerin teknik özelliklerini, menzil ve batarya verilerini, motor seçeneklerini, donanım farklılıklarını ve kullanıcı açısından önem taşıyan detayları anlaşılır bir dille aktarmaya odaklanır. Özellikle elektrikli araçlar, yeni nesil sürüş destek sistemleri, otomobil teknolojileri, Türkiye’ye gelen yeni modeller ve küresel otomotiv trendleri başlıca çalışma alanları arasındadır. Hazırladığı içeriklerde yalnızca üretici açıklamalarını aktarmak yerine, verileri kullanıcı açısından değerlendirerek otomobillerin güçlü ve zayıf yönlerini ortaya koymayı amaçlar.
İlgili Haberler
 Flipper One Kampanyası Açıldı: RAM Kesin Değil, Türkiye Teslimatı Yok
14 saat önce
 OPPO Reno17 İçin Geri Sayım: Arka Ekran Belli, Donanım Tablosu Henüz Açılmadı
4 gün önce
 AMD EPYC Embedded 9756’da 128 Çekirdek İçin Takvim Geldi
3 gün önce
 CUBOT MeGaPad: 13,36 İnç Ekranın Arkasında Altı Hoparlör Var
3 gün önce
 NVIDIA’dan 192 Vera’lı Bilim Rafı: Bellek Hızı 200 TB/sn’yi Aşıyor
2 gün önce
 NTT ve ispace Ay’da İki Sorunun Peşinde: Veri ve Enerji
2 gün önce
Yorumlar (0)
Güvenlik Kontrolü
Lütfen insan olduğunuzu doğrulamak için captcha'yı tamamlayın.