

Yapay zekâ dünyasında rekabet artık yalnızca daha hızlı model, daha güçlü kod yazma kabiliyeti veya daha iyi muhakeme performansı üzerinden yürümüyor. Yeni dönemde asıl meselelerden biri, bu sistemlerin başka sistemlerdeki zayıflıkları ne kadar hızlı ortaya çıkarabildiği olacak.
OpenAI tarafında yaşanan son güvenlik araştırması tam olarak bunu gösteriyor.
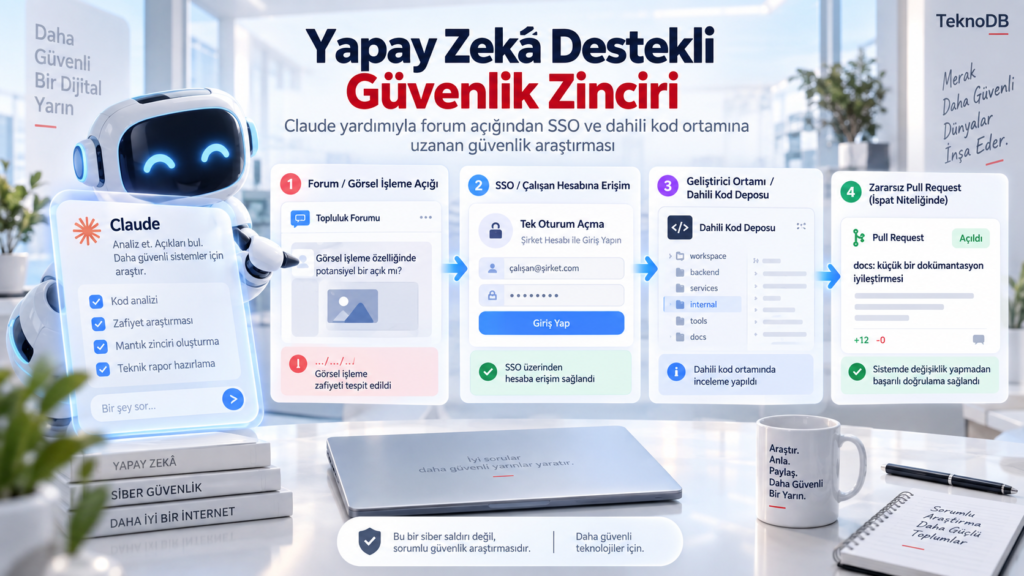
Hacktron AI ekibi, Anthropic tarafından geliştirilen Claude’u yardımcı araç olarak kullanarak OpenAI bağlantılı sistemlerde birden fazla güvenlik açığını zincirledi. Sürecin sonunda bazı OpenAI çalışanlarının ChatGPT ve Codex hesaplarına kadar uzanan bir erişim yolu ortaya çıkarıldı.
İlk bakışta bu olay “Claude, OpenAI’yi hackledi” gibi okunabilir. Fakat olayın teknik tarafı bundan çok daha ilginç.
Çünkü burada tek bir büyük açık yoktu.
Asıl sorun, birbirinden bağımsız görünen küçük zayıflıkların arka arkaya geldiğinde ne kadar büyük bir erişim alanı oluşturabildiğiydi.
İlk kapı ChatGPT değil, forum altyapısıydı
Araştırma doğrudan ChatGPT ya da OpenAI’nin ana yapay zekâ sistemlerinden başlamadı.
İlk kırılma noktası, OpenAI’nin topluluk forumunda kullanılan Discourse altyapısı oldu. Burada görüntü dosyalarının işlenmesinde kullanılan libheif kütüphanesinde bulunan bir bellek güvenliği problemi araştırmacıların dikkatini çekti.
Bu tür açıklar tek başına bakıldığında çoğu kullanıcı için uzak ve teknik ayrıntılar gibi görünebilir.
Fakat siber güvenlikte asıl mesele çoğu zaman tek bir açığın ne kadar büyük olduğu değil, o açığın başka sistemlere bağlanıp bağlanamadığıdır.
Hacktron AI ekibinin yaptığı da tam olarak buydu.
Forum tarafındaki erişim bir son nokta olarak görülmedi. Bundan sonra sistemin OpenAI’nin diğer kimlik doğrulama mekanizmalarıyla nasıl bağlantı kurduğu incelendi.
Claude ise bu süreçte kod analizi, hata araştırması ve olası saldırı yollarının değerlendirilmesinde yardımcı araçlardan biri olarak kullanıldı.
Asıl kırılma SSO tarafında yaşandı
Forum sistemine erişmek OpenAI’nin dahili altyapısına erişmek anlamına gelmiyordu.
Fakat araştırmacılar daha sonra şirketin tek oturum açma sistemi olan SSO yapılandırmasında başka bir zayıflık daha tespit etti.
İşte olayın yönünü değiştiren bölüm burası oldu.
İki farklı sistemde bulunan açıklar bir araya getirildiğinde bazı OpenAI çalışanlarının ChatGPT ve Codex hesaplarına erişilebildiği görüldü.
Burada güvenlik açısından önemli bir ders var.
Şirketler genellikle sistemlerini tek tek güvenli hale getirmeye odaklanıyor. Ancak bir sistemde düşük riskli görünen bir açık, başka bir sistemdeki başka bir açıkla birleştiğinde çok daha ciddi sonuçlar ortaya çıkabiliyor.
Modern güvenlik problemlerinin önemli bir kısmı artık tam olarak bu “zincirleme erişim” modelinden doğuyor.
Codex hesabından dahili geliştirme ortamına kadar uzanan yol
Erişilen çalışan hesaplarından birinin Codex ortamı OpenAI’nin GitHub organizasyonuyla bağlantılıydı.
Bu bağlantı araştırmacılara çok daha kritik bir alanın kapısını açtı.
OpenAI’nin dahili yazılım geliştirme ortamına erişimin teknik olarak mümkün olduğu gösterildi.
Araştırmacılar burada önemli bir sınır koydu.
Şirketin özel kodlarını indirmek veya sistem içerisinde daha ileri hareket etmek yerine, erişimin gerçek olduğunu göstermek amacıyla dahili bir kod deposunda zararsız bir “pull request” oluşturuldu.
Bu küçük işlem aslında çok büyük bir şeyi kanıtladı.
Erişim yalnızca teorik değildi.
Araştırmacılar gerçekten şirketin iç geliştirme sürecine dokunabilecek seviyeye kadar ulaşmıştı.
72 saatten kısa sürede bu noktaya gelindi
Olayın dikkat çekici taraflarından biri de hız.
Araştırmacılara göre ilk analizden OpenAI’nin dahili geliştirme ortamına erişimin gösterilmesine kadar geçen süre 72 saatten azdı.
Burada Claude’un rolü özellikle önemli hale geliyor.
Yapay zekâ modeli kendi başına hedef seçmedi, saldırı planlamadı veya sistemi otomatik olarak ele geçirmedi. Süreci yöneten taraf insan araştırmacılardı.
Fakat Claude, araştırmacıların kodları analiz etmesini, hata ihtimallerini değerlendirmesini ve bazı teknik yolları daha hızlı incelemesini sağladı.
Bu ayrım önemli.
Çünkü olay bize “yapay zekâ insanın yerini aldı” demiyor.
Daha çok şunu söylüyor:
Bir güvenlik araştırmacısının kapasitesi artık kullandığı yapay zekâ araçlarıyla birlikte ciddi biçimde büyüyebilir.
OpenAI sorunu yaklaşık 14 saatte kapattı
Hacktron AI ekibi elde ettiği bulguları OpenAI’ye hata ödül programı üzerinden bildirdi.
Araştırmacıların paylaştığı zaman çizelgesine göre OpenAI, kendi sistemindeki SSO zayıflığını bildirimin ardından yaklaşık 14 saat içerisinde giderdi.
Discourse tarafında bulunan güvenlik problemi de ayrıca raporlandı ve ilgili yazılım sağlayıcısı tarafından düzeltildi.
Araştırma sonucunda ekip 6.500 dolar ödül aldı.
Şu ana kadar kullanıcı verilerinin toplu şekilde ele geçirildiğine veya kötü niyetli kişilerin OpenAI sistemlerinden veri çaldığına ilişkin doğrulanmış bir bulgu bulunmuyor.
Araştırmacılar erişimin seviyesini kanıtladıktan sonra daha ileri gitmediklerini belirtiyor.
Buradaki asıl haber OpenAI’nin açığı değil
Olayı yalnızca “OpenAI’de güvenlik açığı bulundu” şeklinde okumak aslında hikâyenin en önemli bölümünü kaçırmak olur.
Çünkü yazılım sistemlerinde güvenlik açıkları her zaman vardı ve bundan sonra da olacak.
Buradaki asıl değişim, bu açıkları arayan kişilerin artık yanlarında çok güçlü yapay zekâ modelleri taşıması.
Kod analizi, hata araştırması, saldırı yüzeyi incelemesi ve güvenlik zincirlerinin kurulması gibi işlemler daha önce ciddi zaman ve uzmanlık gerektirirken yapay zekâ bu süreçlerin bazı bölümlerini hızlandırabiliyor.
Bu durum savunma tarafında büyük avantaj sağlıyor.
Bir şirket kendi sistemindeki sorunları daha hızlı bulabilir, daha fazla kodu inceleyebilir ve insan gözünden kaçabilecek hataları daha erken tespit edebilir.
Fakat aynı teknoloji kötü niyetli kişilerin eline geçtiğinde tablo tersine dönebilir.
İşte bu nedenle önümüzdeki dönemde siber güvenlikteki rekabet yalnızca “kim daha iyi savunma sistemi kuruyor?” sorusuyla sınırlı kalmayacak.
Bir diğer soru da şu olacak:
Kim daha iyi yapay zekâ ile açık arıyor?
OpenAI vakasının asıl önemi burada yatıyor.
Yapay zekâ artık yalnızca korunması gereken bir teknoloji değil.
Aynı zamanda hem saldırı hem de savunma tarafında kullanılabilecek yeni nesil bir güvenlik aracı haline geliyor.
Ve bu dönüşüm, siber güvenlik dünyasının önümüzdeki birkaç yıldaki en büyük kırılma noktalarından biri olabilir.